Jos uskallat lähettää sen sähköpostilla, voit antaa sen myös tekoälylle
Moni yritys kieltää tekoälyn tietoturvasyistä, mutta lähettää saman datan joka päivä sähköpostilla. Luokittele data, älä työkalua — ja sovella samaa sääntöä molempiin.
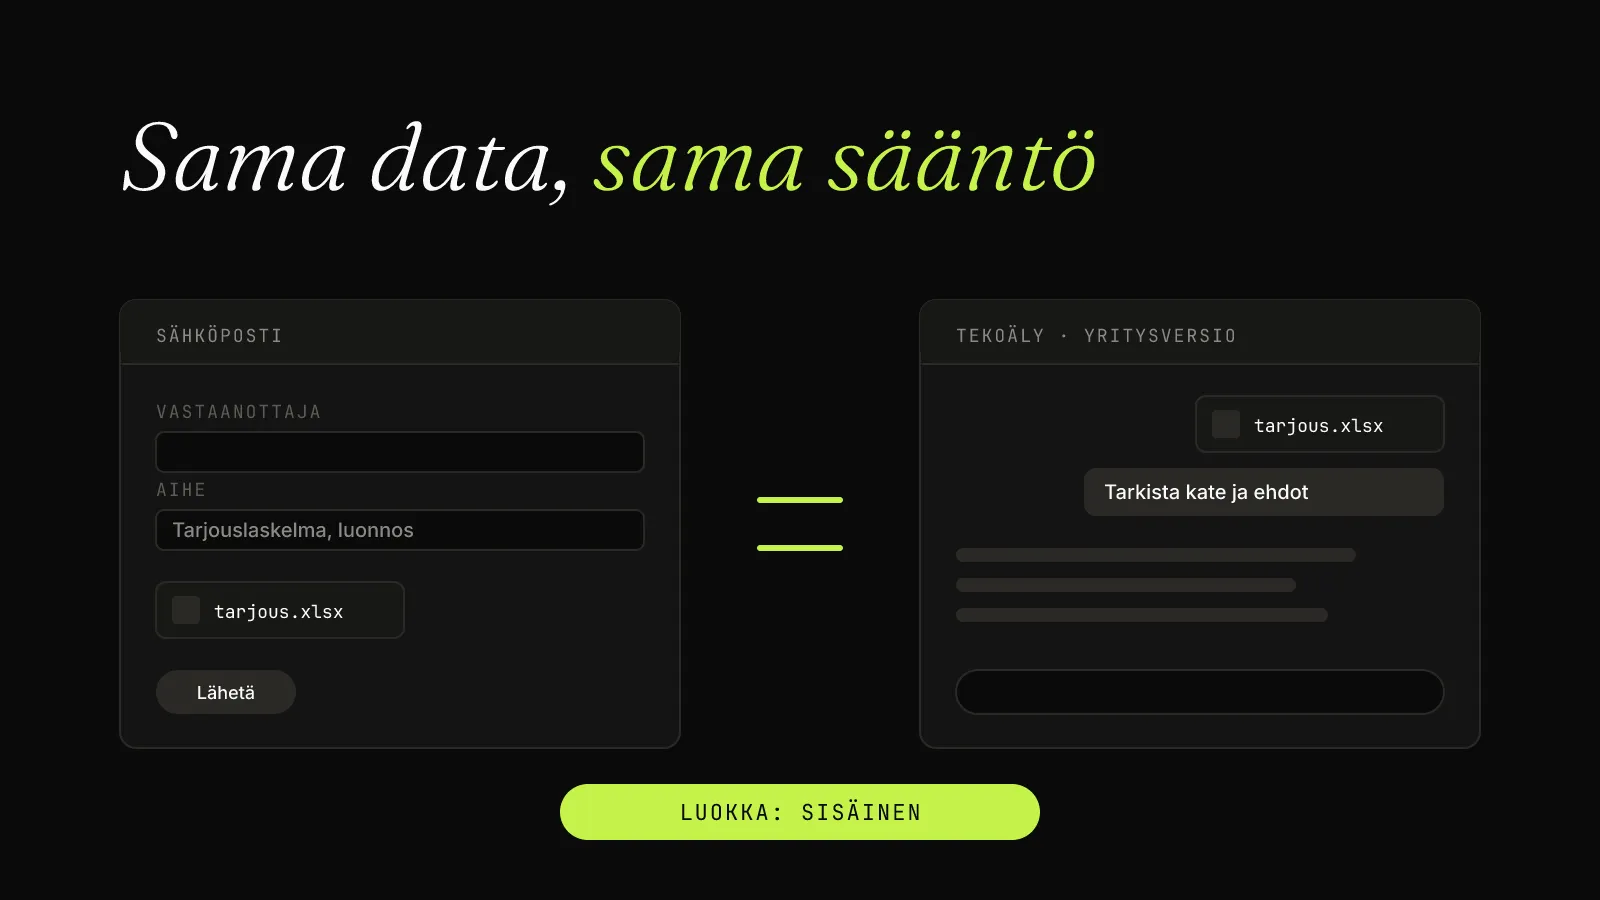
Tilanne on tuttu monesta yrityksestä. Tietoturva on linjannut, että asiakasdataa ei saa laittaa tekoälyyn. Samana iltapäivänä myyntipäällikkö lähettää tarjouslaskelman liitteenä viidelle ihmiselle, joista kolme on talon ulkopuolelta. Kukaan ei kysy lupaa, koska sähköposti on ollut hyväksytty työkalu jo kolmekymmentä vuotta.
Kumpi on riskialttiimpi: tarjouslaskelma yrityksen tekoälypalvelussa vai viidessä postilaatikossa, joista kolmen säilytyksestä et tiedä mitään?
Rehellinen vastaus on, että se riippuu. Mutta se riippuu samoista asioista molemmissa tapauksissa. Siksi tekoälyä ja sähköpostia kannattaa arvioida samalla säännöllä.
Mihin sähköposti oikeasti menee
Kun painat Lähetä, viesti ei kulje suoraan vastaanottajalle. Se tallentuu oman sähköpostipalvelusi palvelimille, yleensä Microsoftille tai Googlelle. Sieltä se siirtyy vastaanottajan palveluun, jonka sopimuksia, sijaintia ja tietoturvaa et ole nähnyt.
Perillä viestistä syntyy kopioita: postilaatikkoon, puhelimeen, kannettavaan ja varmuuskopioihin. Vastaanottaja voi lähettää sen eteenpäin kenelle tahansa, eikä lähetettyä viestiä saa takaisin.
Silti sähköposti on hyväksytty. Syy ei ole se, että se olisi riskitön, vaan se, että riski on tunnettu ja hyväksytty: palveluntarjoajan kanssa on sopimus, henkilöstö tietää, mitä saa lähettää, ja aidosti salaiset asiat hoidetaan muuta kautta.
Sama punninta pitää tehdä tekoälylle. Usein se on tehty sähköpostille vuosia sitten ja tekoälylle ei vielä lainkaan.
Yritysversio on eri asia kuin ilmainen chat
Tekoälyn tietoturvakeskustelu menee usein solmuun, koska kaikki tekoälypalvelut niputetaan yhteen. Ero on samaa luokkaa kuin henkilökohtaisen Gmail-tilin ja yrityksen hallinnoiman sähköpostin välillä.
Ilmaisissa ja kuluttajaversioissa keskustelut voivat päätyä mallin koulutukseen, ellei asetusta ole kytketty pois. Yrityksellä ei ole palvelun kanssa sopimusta, ei hallintaa eikä näkyvyyttä siihen, mitä työntekijät sinne syöttävät. Tämä on se riski, josta tietoturva on oikeasti huolissaan, ja syystä.
Yritysversioissa asetelma on toinen. Suurimmat palveluntarjoajat, kuten Microsoft, Google, OpenAI ja Anthropic, lupaavat sopimuksissaan, ettei yritysasiakkaan dataa käytetä mallien koulutukseen. Lisäksi käytössä on tietojenkäsittelysopimus, käyttäjähallinta ja lokit, ja usein myös mahdollisuus rajata käsittely EU:hun. Tarkista ehdot aina omasta palvelustasi, mutta lähtötaso on lähempänä sähköpostia kuin ilmaista chattia.
Moni yritys käyttää tekoälyä myös samalta toimittajalta, jolla sen sähköposti jo on. Jos sähköposti, tiedostot ja kalenteri ovat jo Microsoft 365:ssä tai Google Workspacessa, saman toimittajan tekoäly ei vie dataa uudelle toimijalle. Se käsittelee sitä samassa ympäristössä, jonka yritys on jo hyväksynyt.
Entä mitä kielto käytännössä saa aikaan? Harvoin sitä, että tekoäly jää käyttämättä. Käyttö vain siirtyy pois näkyvistä: omiin puhelimiin ja henkilökohtaisille tileille. Data päätyy juuri niihin ilmaisiin palveluihin, joita kiellolla yritettiin välttää, ja yritys menettää senkin vähän näkyvyyden, joka sillä oli.
Luokittele data, älä työkalua
Kestävä tekoälypolitiikka ei kysy “saako tätä työkalua käyttää”. Se kysyy, millaista dataa käsitellään ja missä ympäristössä sitä saa käsitellä. Moni yritys on jo luokitellut datansa, ainakin epävirallisesti. Sama jako toimii tekoälylle:
- Julkinen. Verkkosivut, julkaistut hinnastot, markkinointimateriaali. Käy mihin tahansa tekoälypalveluun, myös ilmaiseen.
- Sisäinen. Tarjoukset, projektien tilannekuvat, sisäiset ohjeet, tavallinen asiakaskirjeenvaihto. Jos tätä lähetetään sähköpostilla kumppaneille, sitä voi käsitellä myös yritysversion tekoälyssä, jonka kanssa on tietojenkäsittelysopimus.
- Luottamuksellinen. Henkilöstötiedot, strategiset suunnitelmat, salassapitosopimuksen alainen asiakasdata. Näitä ei lähetetä sähköpostilla kenelle tahansa, eikä niitä syötetä mihin tahansa tekoälyyn. Ympäristö valitaan erikseen: EU:ssa toimiva malli, rajatut käyttöoikeudet tai tarvittaessa yrityksen oma malli.
- Erittäin luottamuksellinen. Salasanat, avaimet, terveystiedot, henkilötunnukset. Nämä eivät kuulu sähköpostiin eivätkä tekoälypalveluun.
Sääntö mahtuu yhteen lauseeseen: jos data on luokiteltu niin, että sen saa lähettää sähköpostilla, sen saa antaa myös yrityksen hyväksymälle tekoälylle. Ja jos sitä ei uskalla lähettää sähköpostilla, kysymys ei ole “tekoäly vai ei”, vaan missä ympäristössä sitä saa käsitellä.
Henkilöstö ymmärtää tämän säännön heti, koska se on jo tottunut noudattamaan sitä sähköpostissa. Uutta koulutettavaa on vähemmän kuin uudessa kieltolistassa.
Missä sääntö ei riitä
Vertaus sähköpostiin on hyvä lähtökohta, mutta ei koko totuus. Neljässä kohdassa tarvitaan lisäharkintaa:
- Ilmaiset ja henkilökohtaiset tilit. Sääntö koskee vain yrityksen hyväksymää palvelua. Työntekijän oma ilmainen tili on eri asia, vaikka malli olisi sama.
- Agentit, joilla on pääsy järjestelmiin. Kun tekoäly ei vain lue liitettä vaan hakee tietoa CRM:stä, ERP:stä tai jaetuista kansioista, kysymys ei ole enää pelkästä datasta. Silloin ratkaisevat käyttöoikeudet: mihin agentti pääsee käsiksi ja mitä se saa tehdä. Agentille annetaan samat rajat kuin uudelle työntekijälle, ei enempää.
- Sopimukset asiakkaiden kanssa. Salassapitosopimus voi rajata, saako asiakkaan dataa käsitellä alihankkijan palvelussa. Tämä koskee tekoälyä samalla tavalla kuin mitä tahansa pilvipalvelua.
- Päätökset ihmisistä. Jos tekoälyä käytetään esimerkiksi rekrytoinnin esikarsintaan tai henkilöstön arviointiin, tietosuoja-asetus ja EU:n tekoälysäädös asettavat omat vaatimuksensa. Siihen ei riitä sähköpostivertaus.
NIS2-velvoitteisissa yrityksissä näiden lisäksi tekoälypalvelu arvioidaan toimittajana siinä missä muutkin. Siitä tarkemmin kirjoituksessa NIS2-yritys tarvitsee ensin AI-strategian.
Kysymykset, joilla pääset alkuun
Ennen kuin seuraava kielto tai lupa kirjataan, kysy johtoryhmässä:
- Mitä dataa lähetämme tänään sähköpostilla talon ulkopuolelle? Olemmeko arvioineet sen yhtä tarkasti kuin tekoälyn?
- Onko meillä yritysversio tekoälystä, vai käyttääkö henkilöstö omia ilmaisia tilejään?
- Tietääkö jokainen työntekijä, mihin luokkaan hänen käsittelemänsä data kuuluu?
- Kenen päätös on, missä luottamuksellista dataa saa käsitellä, ja onko se kirjattu?
Jos vastaus johonkin näistä on “emme tiedä”, ensimmäinen askel ei ole uusi työkalu vaan selkeä tekoälypolitiikka. Lue lisää AI-kartoituksista tai sovi tapaaminen, niin käydään tilanteenne läpi puolessa tunnissa.